企業資安專題|更新基準:2026 年 11 月 4 日|閱讀時間:約 6 分鐘
NAS 能正常存取、檔案也都還在,就代表企業資料安全嗎?未必。2026 年 PHP2Shell 漏洞事件再次提醒企業:真正的風險往往藏在未更新的套件、對外開放的管理介面,以及缺乏驗證的備份機制。
本文整理 PHP2Shell 事件的企業應對重點、不同設備的檢查方向,以及一份可以立即採取行動的 NAS 與網路設備安全清單。
PHP2Shell 是什麼?為什麼企業應該關注?
PHP 是許多網站與應用程式使用的程式語言。PHP2Shell 是針對 PHP 相關重大漏洞的事件名稱;當企業設備或套件使用受影響的 PHP 元件,且符合特定可利用條件時,可能產生遠端執行程式碼等安全風險。
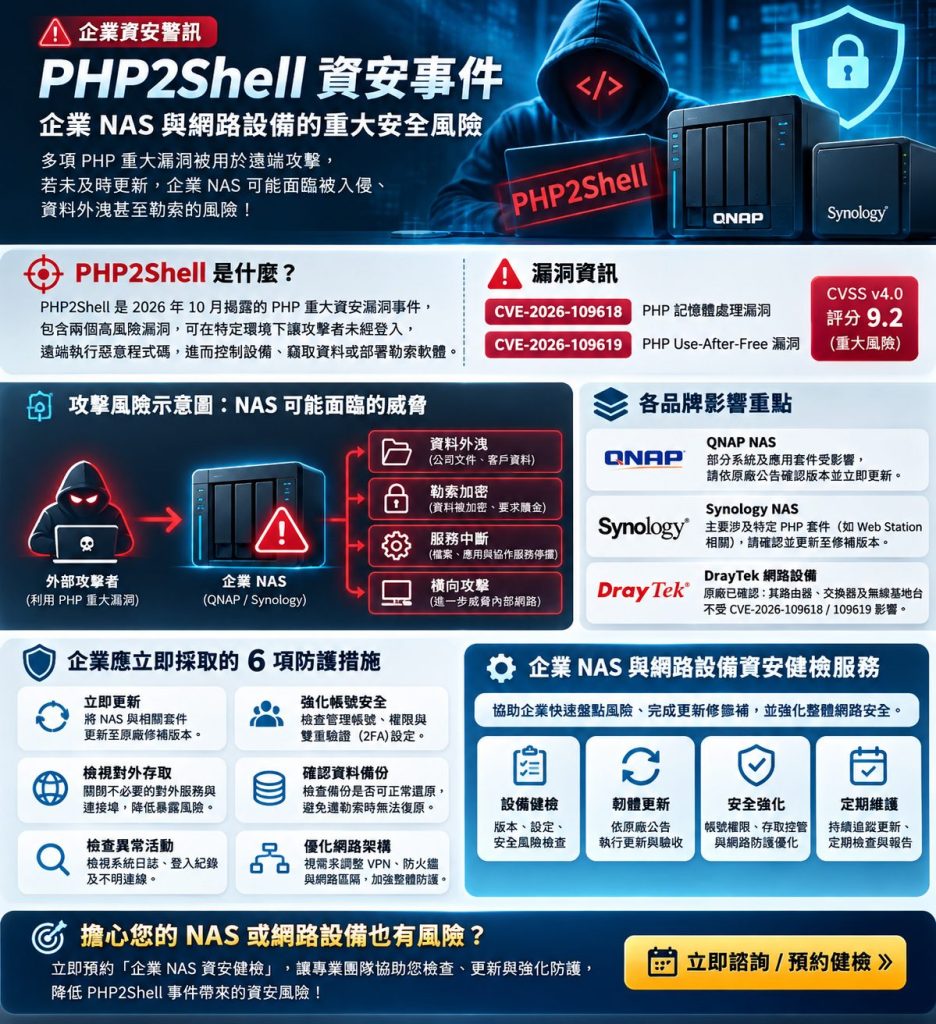
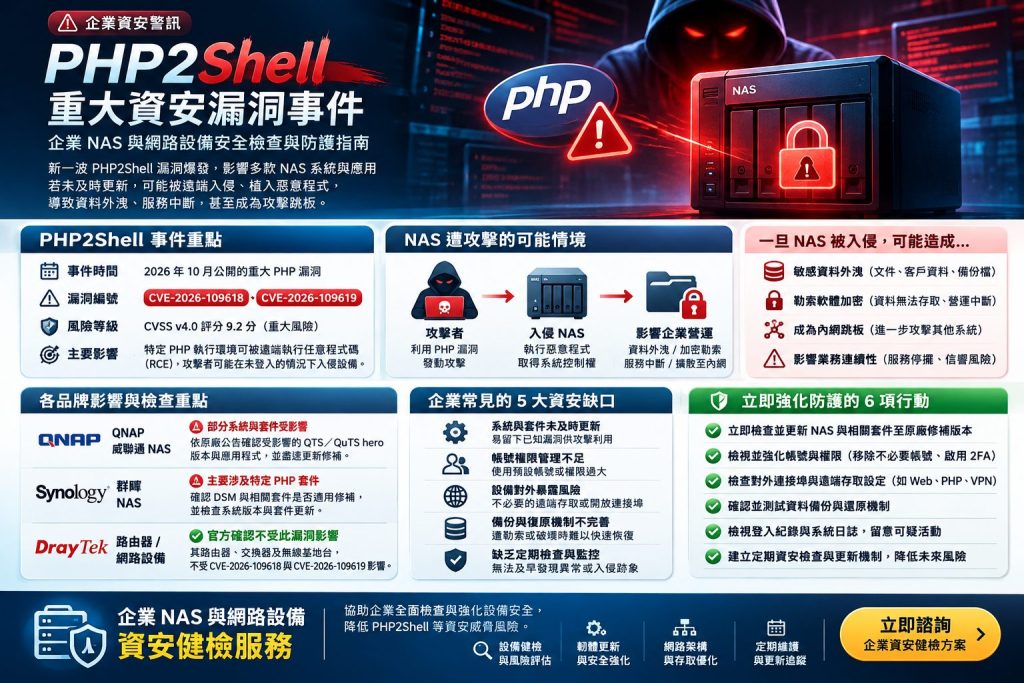
本次事件涉及 CVE-2026-109618 與 CVE-2026-109619。漏洞是否實際影響企業設備,必須同時確認系統版本、套件版本、服務是否啟用,以及外部是否能接觸到相關服務。不能只因為使用某品牌 NAS,就認定已受入侵。
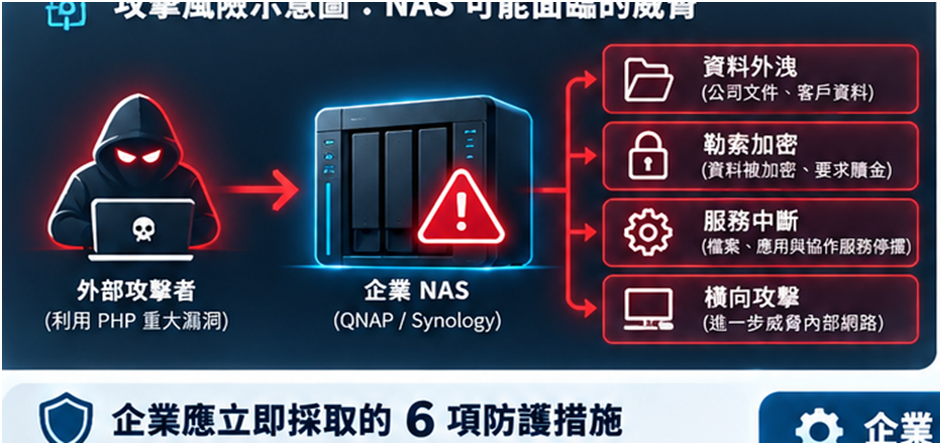
圖二|NAS 遭攻擊後可能引發資料外洩、勒索與營運中斷(情境示意)
為什麼 NAS 特別值得檢查?
NAS 往往存放客戶資料、財務文件、工作檔案與備份;一旦遭到未授權存取,影響的不只是單一設備,也可能波及檔案共享、內部作業及營運持續性。更重要的是,NAS 上的網站套件、容器服務與遠端存取功能,可能擴大對外暴露面。
QNAP、Synology、DrayTek:不是所有設備的風險都相同
QNAP NAS:系統與應用程式都要查
應依 QNAP 官方公告核對 QTS、QuTS hero、QuTScloud 及相關應用程式的實際受影響版本與修補狀態。檢查時不要只看 NAS 系統更新:網站服務、附加套件、容器中的 PHP 應用,也可能需要分別處理。
Synology NAS:重點檢查 PHP 與網站相關套件
Synology 使用者應確認 DSM 支援狀態,以及 PHP、Web Station 和其他相依應用程式是否落在官方公告的影響範圍。已更新 DSM 不代表所有套件都已完成修補;請逐一檢查套件中心與原廠通知。
DrayTek 路由器:本次漏洞與一般網路風險要分開看
依 DrayTek 對 PHP2Shell 事件的官方說明,其列示的 Vigor 系列產品不受本次 PHP 漏洞影響。但這不代表路由器無須健檢:VPN 帳號、韌體版本、防火牆規則及遠端管理介面,仍是企業網路安全的重要環節。
企業最容易忽略的 5 個資安缺口
· NAS 管理介面直接暴露在公網:增加遭掃描、嘗試登入及利用漏洞的機會。
· 韌體更新了,套件卻沒有更新:系統與應用程式可能有不同的修補流程。
· 多人共用管理員帳號:難以追查操作紀錄,也容易造成權限過大。
· 備份與原始資料放在同一台設備:設備遭入侵或故障時,備份可能一併受影響。 缺少定期檢查與復原測試:有備份不等於一定能在需要時成功還原
PHP2Shell 事件後,企業現在應該做的 6 件事
· 盤點設備:記錄 NAS、路由器、防火牆、網站套件與容器的型號、版本及用途。
· 核對原廠公告:以官方公告確認受影響版本、修補版本與更新相依性。
· 減少對外暴露:檢查 UPnP、連接埠轉送、遠端管理;非必要服務應關閉。
· 強化登入安全:管理帳號使用獨立密碼、最小權限及可用的多因素驗證。
· 更新前先備份、更新後再驗收:確認共享資料夾、網站、VPN 與主要服務正常。
· 檢查備份能否還原:依資料重要性規劃異地、離線或不可變備份,並安排還原測試。
特別提醒:如果已發現異常登入、可疑程序、檔案遭加密或大量資料外傳跡象,不宜只進行例行更新;應先評估隔離設備、保全日誌及啟動資安事件處理。
企業 NAS 與網路設備資安健檢,實際會檢查哪些項目?
NAS 與套件安全
系統版本、原廠支援狀態、套件更新、管理帳號、登入紀錄與共用權限。
網路與遠端存取
路由器韌體、VPN、管理介面、連接埠轉送、防火牆規則及必要的網路隔離。
資料保護
備份位置、備份週期、快照設定、離線/異地備份與還原能力。
修補與驗收
更新前相容性評估、維護時段、變更紀錄與更新後功能確認。
健檢完成後,企業可以得到什麼?
理想的健檢成果不只是「設備已更新」,而是可追蹤的設備清冊、風險分級、改善建議、已執行的變更紀錄,以及仍待處理的事項。企業可以據此安排維護預算、降低高風險暴露,並建立後續定期檢查機制。
我們提供的服務
基礎資安健檢
設備盤點、版本與安全設定檢查、初步風險摘要。
韌體與套件安全更新
更新規劃、設定備份、修補執行與基本功能驗收。
網路安全改善
VPN、防火牆、對外連接埠與網路隔離檢視及調整。
定期維護服務
安全公告追蹤、例行檢查、更新安排與維護紀錄。
服務範圍與費用將依設備數量、型號、網路架構、是否到場及停機需求評估。一般健檢不等同滲透測試、數位鑑識或完整事件應變;如有疑似入侵情形,須另行評估處置。
結語:不要等到 NAS 無法存取,才開始重視資安
PHP2Shell 事件提醒我們,企業資安不是單次更新就能完成的工作。從設備盤點、漏洞修補、帳號權限,到備份與復原測試,每一步都是降低營運風險的關鍵。 如果公司正在使用 QNAP、Synology NAS,或透過 DrayTek、VPN 與防火牆提供遠端服務,建議安排一次完整的設備與網路安全檢查。歡迎聯繫我們,依現有設備與實際需求評估適合的健檢及改善方案。
官方參考資訊
QNAP 官方 PHP2Shell 更新說明:https://www.qnap.com/en-uk/security-news/2026/qnap-security-update-php2shell-vulnerabilities-resolved-in-qts-quts-hero-and-qutscloud
Synology 官方 PHP2Shell 說明:https://www.synology.com/en-us/company/news/article/php2shell
DrayTek 官方 PHP2Shell 說明:https://www.draytek.com/about/newsroom/2026/php2shell-draytek-product-and-service-security-update
註:漏洞影響範圍及修補狀態可能持續更新,請以原廠最新公告為準。正式發布前請補上公司名稱、服務地區與聯絡方式。
📍 嘉義門市自取與在地服務
本商品提供 嘉義市、嘉義縣地區自取服務,包含嘉義市東區、西區,以及水上、中埔、民雄、朴子等地區,適合希望快速取貨的玩家。
嘉義門市可協助 電腦組裝、現場測試與設備確認,確保商品狀況正常再交付。若需到店取貨,請先與客服聯繫確認庫存,以免白跑一趟。
我們提供完整的 嘉義電腦組裝、嘉義電腦零件、嘉義電腦配件與嘉義電腦維修 相關服務,支援玩家打造專業電競設備環境,讓你在嘉義也能享有快速、安心的購物體驗。